კიბერუსაფრთხოება: რისკების ანალიზი & Compliance
ლექცია #1
01 / 17

კიბერუსაფრთხოების რისკების ანალიზი
და კანონთან შესაბამისობა (Compliance)

Cybersecurity Risk Analysis & Compliance

საფუძვლები დამწყები კიბერუსაფრთხოების სპეციალისტებისთვის

NIST • ISO 27001 • CIA Triad • GDPR • CVSS

თემების მიმოხილვა

  • რა არის კიბერ რისკი? (Asset, Threat, Vulnerability, Impact)
  • CIA სამკუთხედი და რისკის მათემატიკური ფორმულა
  • თვისებრივი vs რაოდენობრივი რისკების ანალიზი (Qualitative vs Quantitative)
  • რისკების შეფასების მატრიცა (5x5 Risk Heatmap)
  • მოწყვლადობების შეფასების სქემა (CVE & CVSS Severity)
  • რისკზე რეაგირების 4 სტრატეგია (Risk Treatment Strategies)
  • ორგანიზაციული რისკების მართვის ციკლი (ERM Lifecycle)
  • რა არის შესაბამისობა (Compliance) და რატომ არის კრიტიკული?
  • წამყვანი უსაფრთხოების სტანდარტები (ISO 27001, NIST CSF 2.0, CIS)
  • მარეგულირებელი კანონმდებლობა (GDPR, PCI-DSS, ეროვნული კანონი)
  • პრაქტიკული ქეისი & ინტერაქტიული ცოდნის ტესტი

რა არის კიბერ რისკი? (Cyber Risk Concepts)

კიბერ რისკი არის პოტენციური ფინანსური, საოპერაციო ან რეპუტაციული ზიანი, რომელიც გამოწვეულია ორგანიზაციის ინფორმაციულ სისტემებზე საფრთხის ზემოქმედებით.

💎
აქტივი
Asset
ყველაფერი, რასაც ღირებულება აქვს: მომხმარებელთა პერსონალური მონაცემები, სერვერები, სავაჭრო საიდუმლოებები, კოდის ბაზა.
⚠️
საფრთხე
Threat
პოტენციური მოვლენა ან აქტორი: კიბერკრიმინალები, ჰაკერული დაჯგუფებები, მავნე პროგრამები (Malware), ინსაიდერები, სტიქია.
🔓
მოწყვლადობა
Vulnerability
სისტემური სისუსტე: გაუახლებელი ოპერაციული სისტემა (Unpatched OS), სუსტი პაროლი, ღია პორტი, კონფიგურაციის ხარვეზი.
💥
ზეგავლენა
Impact
ზიანის სიდიდე ინციდენტის რეალიზებისას: პირდაპირი ფინანსური ზარალი, სისტემების გათიშვა (Downtime), ჯარიმები.

CIA სამკუთხედი და რისკის ფორმულა

კიბერუსაფრთხოების საბაზისო ფორმულა
Risk = Threat × Vulnerability × Impact
💡 მთავარი წესი დამწყებთათვის: თუ მოწყვლადობა სრულად დახურულია (V = 0), საფრთხე ვერ რეალიზდება და რისკი ნულდება!

ინფორმაციული უსაფრთხოების სამი საყრდენი (CIA):

  • კონფიდენციალურობა (Confidentiality): მონაცემებზე წვდომა აქვთ მხოლოდ უფლებამოსილ პირებს. (კონტროლები: შიფრაცია, Access Control, MFA).
  • მთლიანობა (Integrity): მონაცემები დაცულია არასანქცირებული ცვლილებისა და წაშლისგან. (კონტროლები: Hashing, ციფრული ხელმოწერა, Backups).
  • ხელმისაწვდომობა (Availability): სისტემები და სერვისები შეუფერხებლად მუშაობს საჭირო დროს. (კონტროლები: DDoS დაცვა, Redundancy, Disaster Recovery).
ინფორმაციული აქტივი 🔒 Confidentiality კონფიდენციალურობა 🛡️ Integrity მთლიანობა ⚡ Availability ხელმისაწვდომობა

თვისებრივი vs რაოდენობრივი რისკების ანალიზი

კიბერუსაფრთხოებაში რისკების შეფასება ხორციელდება ორი ურთიერთშემავსებელი მეთოდოლოგიით:

1. თვისებრივი შეფასება (Qualitative)

ეფუძნება სუბიექტურ შეფასებებს, ექსპერტულ მოსაზრებებსა და კატეგორიებს (დაბალი, საშუალო, მაღალი, კრიტიკული).

  • უპირატესობა: სწრაფია, მარტივად გასაგებია არატექნიკური მენეჯმენტისთვის.
  • ინსტრუმენტი: რისკების მატრიცა (Risk Matrix / Heatmap).
  • გამოყენება: პირველადი სკრინინგი და პრიორიტეტების დასახვა.
2. რაოდენობრივი შეფასება (Quantitative)

ეფუძნება რიცხვით მონაცემებს, სტატისტიკურ ალბათობებსა და ზუსტ ფინანსურ გამოთვლებს (₾, $, €).

AV (Asset Value) = $100,000
EF (Exposure Factor) = 50%
SLE (Single Loss) = AV × EF = $50,000
ARO (Annual Rate) = 0.2 (5 წელში 1-ხელ)
ALE (Annualized Loss) = SLE × ARO = $10,000/წელი

რისკების შეფასების მატრიცა (5×5 Heatmap)

ალბათობისა (Likelihood) და გავლენის (Impact) ნამრავლი ქმნის რისკის დონეს. დააკლიკეთ უჯრებს სცენარების სანახავად:

▲ ალბათობა (Likelihood)
5
10
15
20
25
4
8
12
16
20
3
6
9
12
15
2
4
6
8
10
1
2
3
4
5
1 (უმნიშვნელო)
2 (დაბალი)
3 (საშუალო)
4 (მძიმე)
5 (კატასტროფული)
ზეგავლენა (Impact) ►
კრიტიკული (Critical)
25 / 25
Ransomware შეტევა მთავარ ბაზაზე (Backups-ის გარეშე)
უმაღლესი ალბათობა და კატასტროფული გავლენა! ბიზნეს ოპერაციების სრული პარალიზება და მონაცემთა შეუქცევადი დაკარგვა.
მოქმედება: კრიტიკული პრიორიტეტი! Immutable Offline Backups და EDR დანერგვა.

მოწყვლადობების შეფასება: CVE & CVSS სქემა

CVE და CVSS არის გლობალური ინდუსტრიული სტანდარტები, რომლებსაც უსაფრთხოების სპეციალისტები იყენებენ მოწყვლადობების იდენტიფიცირებისა და რისკის სიმძიმის გასაზომად:

#
CVE (Common Vulnerabilities & Exposures): უნიკალური გლობალური ID თითოეული ცნობილი სისუსტისთვის (ფორმატი: CVE-YYYY-NNNN).
📊
CVSS (Common Vulnerability Scoring System): ღია სტანდარტი (FIRST.org), რომელიც მოწყვლადობას ანიჭებს რიცხვით ქულას 0.0-დან 10.0-მდე.
🎯
Base Metrics (საფუძველი): Attack Vector (ქსელი/ლოკალური), Attack Complexity, Privileges Required, CIA Impact (ზეგავლენა კონფიდენციალურობაზე, მთლიანობაზე, ხელმისაწვდომობაზე).
💡 პრაქტიკული გამოყენება: რაც უფრო მაღალია CVSS ქულა, მით უფრო სწრაფად (SLA) უნდა მოხდეს სისტემის პატჩირება (Critical 9.0+ ხშირად მოითხოვს 24-48 საათში განახლებას).
CVSS v3.1 / v4.0 სიმძიმის შკალა (Severity Scale)
0.0
0.1 - 3.9 LOW
4.0 - 6.9 MED
7.0 - 8.9 HIGH
9.0 - 10 CRIT
0.1 - 3.9
დაბალი (Low)
მოითხოვს ფიზიკურ წვდომას ან მაღალ პრივილეგიებს. მცირე ზიანი.
4.0 - 6.9
საშუალო (Medium)
საჭიროებს მომხმარებლის ჩართულობას ან რთულ პირობებს (PoC).
7.0 - 8.9
მაღალი (High)
მარტივად ექსპლოიტირებადი, პრივილეგიების ესკალაცია ან მონაცემთა გაჟონვა.
9.0 - 10.0
კრიტიკული (Critical)
RCE (დისტანციური კოდის გაშვება) ავტორიზაციის გარეშე ქსელიდან!
ისტორიული მაგალითები:
CVE-2021-44228 Log4Shell: RCE Java ბიბლიოთეკაში
10.0 CRITICAL
CVE-2017-0144 EternalBlue: Windows SMBv1 (WannaCry)
9.8 CRITICAL

რისკზე რეაგირების 4 სტრატეგია (Risk Treatment)

რისკის შეფასების შემდეგ მენეჯმენტი ირჩევს 4 ძირითადი რეაგირების გზიდან ერთ-ერთს:

Mitigation

შემცირება

უსაფრთხოების კონტროლების დანერგვით მოწყვლადობის ან ზეგავლენის მინიმუმამდე დაყვანა.

მაგალითი: MFA (ორფაქტორიანი აუთენტიფიკაცია), Firewall, EDR და რეგულარული Patching.
Transference

გადაცემა

ფინანსური ან საოპერაციო რისკის გადაბარება მესამე მხარისთვის (პარტნიორი ან პროვაიდერი).

მაგალითი: კიბერ-დაზღვევა (Cyber Insurance) ან ინფრასტრუქტურის გადატანა AWS/Azure-ზე მკაცრი SLA-ით.
Avoidance

არიდება

აქტივობის, ტექნოლოგიის ან ბიზნეს-პროცესის სრული შეწყვეტა, რომელიც რისკს იწვევს.

მაგალითი: ძველი მოწყვლადი სერვერის გათიშვა ან უსაფრთხოების გარანტიის გარეშე ახალ ბაზარზე გასვლის გაუქმება.
Acceptance

მიღება

შეგნებული გადაწყვეტილება რისკის დატოვებაზე, როდესაც კონტროლის ხარჯი აღემატება ზარალს.

მაგალითი: $500-იანი სატესტო გვერდის დასაცავად $20,000-იანი WAF-ის არყიდვა (ფორმალური ხელმოწერით).
📌 ნარჩენი რისკი (Residual Risk): რისკი, რომელიც რჩება უსაფრთხოების კონტროლების დანერგვის შემდეგ: Residual Risk = Inherent Risk - Controls Impact.

ორგანიზაციული რისკების მართვის ციკლი (ERM Lifecycle)

ERM (Enterprise Risk Management) არის რისკების მართვის უწყვეტი წრიული პროცესი, რომელიც აკავშირებს კიბერუსაფრთხოებას ორგანიზაციის ბიზნეს-სტრატეგიასთან:

1
Identify (იდენტიფიცირება): აქტივების, საფრთხეებისა და სისტემური სისუსტეების აღრიცხვა (Risk Register).
2
Assess (შეფასება & ანალიზი): ალბათობისა და ზეგავლენის გაზომვა (Qualitative / Quantitative).
3
Prioritize (პრიორიტეტიზაცია): რისკების რანჟირება Heatmap-ით, რათა ბიუჯეტი მიიმართოს კრიტიკულ საფრთხეებზე.
4
Respond (რეაგირება): 4 სტრატეგიის გამოყენება (Mitigate, Transfer, Avoid, Accept).
5
Monitor (მონიტორინგი): კონტროლების ეფექტურობის ტესტირება და ახალი მოწყვლადობების შემოწმება.
💬 Communication (ბირთვი): ციკლის ცენტრშია უწყვეტი კომუნიკაცია უსაფრთხოების გუნდსა და მენეჯმენტს/დირექტორთა საბჭოს შორის.
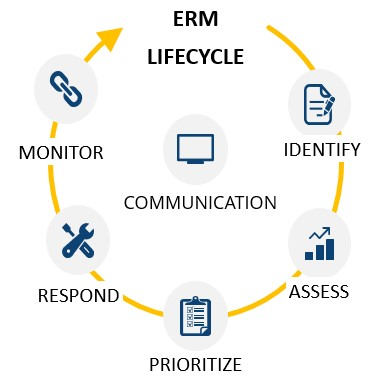
ERM Lifecycle Diagram
ERM Lifecycle — უწყვეტი ციკლი

რა არის შესაბამისობა (Compliance)?

შესაბამისობა (Compliance) ნიშნავს ორგანიზაციის სისტემების, პოლიტიკების და პროცედურების მოყვანას კანონებთან, ინდუსტრიულ სტანდარტებთან და რეგულაციებთან სრულ თანხვედრაში.

რატომ არის კრიტიკული?

  • ჯარიმების თავიდან არიდება: მილიონიანი სანქციების პრევენცია რეგულატორებისგან.
  • კლიენტების ნდობა: სერტიფიკატის (მაგ. ISO 27001) გარეშე B2B პარტნიორები კონტრაქტს არ აფორმებენ.
  • ლიცენზიის შენარჩუნება: ბანკები, კლინიკები და სატელეკომუნიკაციო კომპანიები ვალდებულნი არიან კანონით.
⚠️ ოქროს წესი: "Compliance ≠ Security"
შესაბამისობა არის მხოლოდ მინიმალური სტანდარტი (Baseline). ორგანიზაცია შეიძლება აკმაყოფილებდეს სტანდარტს ქაღალდზე, მაგრამ მაინც გატყდეს.
Compliance Audit Meeting
აუდიტი და სტანდარტების შემოწმება

წამყვანი საერთაშორისო სტანდარტები და ჩარჩოები

უსაფრთხოების მართვისთვის გამოიყენება აღიარებული ჩარჩოები (Frameworks):

საერთაშორისო ოქროს სტანდარტი

ISO/IEC 27001

ინფორმაციული უსაფრთხოების მართვის სისტემის (ISMS) საერთაშორისო სტანდარტი. ეფუძნება PDCA ციკლს და Annex A-ს 93 კონტროლს.

ISMS Risk Treatment Annex A
აშშ-ის ეროვნული ჩარჩო

NIST CSF 2.0

NIST Cybersecurity Framework-ის განახლებული ვერსია. 6 ძირითადი ფუნქციით აფასებს კიბერთავდაცვის სიმწიფეს.

Govern Identify Protect Detect Respond Recover
რისკების გზამკვლევი

NIST SP 800-30

სპეციალური პუბლიკაცია, რომელიც დეტალურად აღწერს რისკების შეფასების 4-ეტაპიან პროცესს: მომზადება, შეფასება, რეაგირება, მონიტორინგი.

Threat Matrix Vulnerability Scan
პრაქტიკული ჰიგიენა

CIS Controls (v8)

18 პრიორიტეტული თავდაცვითი კონტროლი, რომელიც შექმნილია პრაქტიკოსი ინჟინრების მიერ ყველაზე გავრცელებული შეტევების დასაბლოკად.

Asset Inventory Access Control Data Protection

მარეგულირებელი კანონმდებლობა და სანქციები

კანონმდებლობა აწესებს სავალდებულო მოთხოვნებსა და უმკაცრეს ჯარიმებს დარღვევისთვის:

GDPR

ევროკავშირი

ევროკავშირის მონაცემთა დაცვის ზოგადი რეგულაცია. იცავს მოქალაქეთა პერსონალურ მონაცემებს. ინციდენტისას შეტყობინების ვადაა 72 საათი.

⚠️ ჯარიმა: €20 მილიონამდე ან გლობალური ბრუნვის 4%.

PCI-DSS

საგადახდო ბარათები

Payment Card Industry Data Security Standard. სავალდებულოა ყველასთვის, ვინც ამუშავებს, ინახავს ან გადასცემს Visa/Mastercard ბარათების მონაცემებს.

⚠️ სანქცია: ტრანზაქციების მიღების აკრძალვა და მძიმე ჯარიმები.

საქართველოს კანონი

ეროვნული რეგულაცია

კანონი "ინფორმაციული უსაფრთხოების შესახებ" (კრიტიკული ინფრასტრუქტურის სუბიექტებისთვის - CERT.GOV.GE) და "პერსონალურ მონაცემთა დაცვის შესახებ".

⚠️ მოთხოვნა: უსაფრთხოების ოფიცრის (CISO/DPO) დანიშვნა და აუდიტი.

უსაფრთხოების აუდიტი და რისკების მართვის ციკლი

აუდიტის 5 ძირითადი ფაზა:

1
არეალის განსაზღვრა (Scoping): რა სერვერები, ქსელები და პროცესები ექცევა შემოწმების ქვეშ.
2
მტკიცებულებების შეგროვება (Evidence Collection): ლოგები, Access Control სიები, პოლიტიკის დოკუმენტები.
3
ხარვეზების ანალიზი (Gap Analysis): არსებული მდგომარეობის შედარება სტანდარტის მოთხოვნებთან.
4
დასკვნა და რეკომენდაციები (Audit Findings): აღმოჩენილი სისუსტეების რანჟირება რისკის დონის მიხედვით.
5
გამოსწორების გეგმა (Remediation): ხარვეზების ეტაპობრივი დახურვა და განმეორებითი შემოწმება.
Risk Analytics Dashboard
მონიტორინგი & Gap Analysis

პრაქტიკული ქეისი: Ransomware შეტევა კლინიკაზე

🛑 ინციდენტის ანატომია: "MedCenter"

ექიმმა გახსნა ფიშინგ მეილით მიღებული დანართი. 4 საათში Ransomware-მა დაშიფრა 60,000 პაციენტის სამედიცინო ბარათი (EHR) და პარალიზებული გახდა გადაუდებელი მიღება.

❌
რისკის ანალიზის შეცდომა: არ იყო შეფასებული RDP წვდომის მოწყვლადობა; არ იყო დანერგილი MFA (ორფაქტორიანი აუთენტიფიკაცია).
❌
სარეზერვო ასლების კრახი: Backups ინახებოდა იმავე ლოკალურ ქსელში (არ იყო Air-gapped) და ისინიც დაშიფრა ჰაკერმა.
⚖️
შესაბამისობის კატასტროფა: პერსონალური მონაცემების გაჟონვა, რეგულატორის უზარმაზარი ჯარიმა და $1.2M ზარალი.
Cyber Threat Analysis
შედეგი: პრევენცია 100-ჯერ იაფია, ვიდრე რეაგირება!

ცოდნის შემოწმება: ინტერაქტიული ტესტი

კითხვა 1 / 4 ქულა: 0 / 4
იტვირთება კითხვა...

შეჯამება: 5 ოქროს წესი დამწყები კიბერსპეციალისტისთვის

1️⃣
აქტივების აღწერა
ვერ დაიცავ იმას, რაც არ იცი რომ გაქვს. უსაფრთხოება იწყება Asset Inventory-ით.
2️⃣
100% დაცვა მითია
აბსოლუტური უსაფრთხოება არ არსებობს. მიზანია რისკის დასაშვებ დონემდე (Tolerance) დაყვანა.
3️⃣
Compliance ≠ Safety
შესაბამისობა არის მხოლოდ საწყისი წერტილი. რეალური თავდაცვა უწყვეტი პროცესია.
4️⃣
ადამიანური ფაქტორი
ყველაზე ძლიერ Firewall-საც გაანეიტრალებს ერთი თანამშრომლის არასწორი კლიკი (Security Awareness).
5️⃣
უწყვეტი ციკლი
რისკების შეფასება არ არის ერთჯერადი მოვლენა — საჭიროა რეგულარული აუდიტი და მონიტორინგი.

მადლობა ყურადღებისთვის!

კითხვები & დისკუსია (Q&A)

სასარგებლო რესურსები შემდგომი სწავლისთვის:

nist.gov/cyberframework iso.org (ISO 27001) cisecurity.org cert.gov.ge

მადლობა ყურადღებისთვის!

კითხვები & დისკუსია (Q&A)

სასარგებლო რესურსები შემდგომი სწავლისთვის:

nist.gov/cyberframework iso.org (ISO 27001) cisecurity.org cert.gov.ge

სლაიდების სრული მიმოხილვა